

Imaginez un navire long comme trois terrains de football, chargé de plus de deux millions de barils de pétrole, qui file vers les côtes américaines. Puis, soudain, la vitesse devient capricieuse, le carburant se comporte bizarrement, et la radio se tait pendant plus d’une journée. Ce n’est pas le scénario d’un thriller. C’est précisément le type d’épisode qui a poussé le FBI et les équipes cyber de la Coast Guard à grimper à bord de deux pétroliers en route vers les États-Unis. La question n’est plus de savoir si un tanker peut être piraté. Elle est devenue : que se passe-t-il quand on le découvre assez tôt pour monter à l’échelle, vérifier chaque réseau, et rassurer un équipage qui n’a rien demandé ?
Quand un tanker devient une cible numérique
Le transport maritime n’a plus grand-chose à voir avec l’image d’Épinal du capitaine isolé derrière sa carte papier. Un pétrolier contemporain est une usine flottante, un data center allongé, une centrale énergétique et un entrepôt de matières dangereuses réunis dans la même coque. Navigation, propulsion, gestion de la cargaison, communications, climatisation des locaux techniques : tout cela repose sur des réseaux qui se parlent, parfois trop facilement.
Dans l’affaire relaté par plusieurs rédactions spécialisées, les autorités américaines ont indiqué avoir abordé deux navires dans le golfe du Mexique entre fin août 2026, après des indications que les réseaux des deux bâtiments avaient été compromis. L’objectif affiché n’était pas spectaculaire. Il s’agissait de garantir l’intégrité des systèmes opérationnels et informatiques. Autrement dit : vérifier que personne n’avait la main sur le gouvernail numérique, les machines ou les pompes de cargaison.
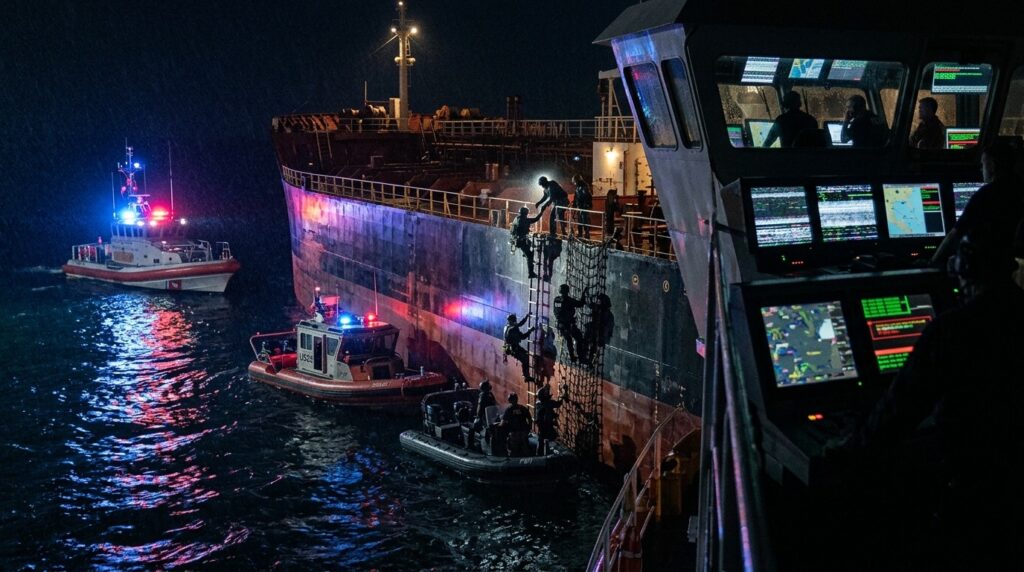
Un communiqué conjoint, sobre, précise que le capitaine, l’équipage et le personnel à terre de l’armateur ont coopéré. Pas de récit d’assaut hollywoodien. Plutôt une inspection de haute intensité, avec photos officielles d’agents gravissant la coque, largement diffusées ensuite. Le spectacle sert aussi de message : on peut encore monter à bord, même si l’attaque, elle, est arrivée par le câble et le satellite.
Ce que l’on sait réellement de l’incident
Les détails officiels restent volontairement minces. Un porte-parole de la Coast Guard n’a pas voulu nommer les navires au-delà du communiqué. En revanche, plusieurs médias ont identifié l’un d’eux comme le VL Prosperity, un pétrolier de 333 mètres capable d’emporter plus de deux millions de barils. Selon des bases de suivi maritime, il se trouvait encore dans le golfe du Mexique au moment des reportages.
Des informations relayées à partir de médias iraniens évoquent une compromission dès le 7 août, alors que le navire venait d’Égypte et se dirigeait vers les États-Unis. Les systèmes de vitesse et de carburant auraient été perturbés. Les communications auraient disparu plus de vingt-quatre heures. Rien de tout cela n’a été confirmé ligne à ligne par Washington. Mais le simple fait que des équipes fédérales et côtières montent à bord suffit à indiquer que le signal d’alerte n’était pas un bruit de fond.
Il n’y a pas eu de rapports de perturbations opérationnelles, d’instabilité du navire, de danger physique pour les équipages ou d’impacts environnementaux.
Déclaration conjointe FBI et Coast Guard
Cette phrase, presque administrative, est en réalité le cœur politique de l’affaire. Elle dit : oui, il y a eu intrusion possible. Non, le pétrole n’a pas fini dans l’eau, le navire n’a pas dérivé vers un récif, et personne n’est tombé à la mer. Dans le langage des autorités, c’est une victoire de containment. Dans le langage des armateurs, c’est un rappel glacial : le prochain incident pourrait moins bien tourner.
Pourquoi un pétrolier est si intéressant à pirater
Un tanker n’est pas seulement une cible économique. C’est une cible symbolique, énergétique et logistique. Contrôler, même brièvement, la propulsion ou la navigation, c’est montrer que l’on peut toucher le flux d’hydrocarbures avant même qu’il n’arrive au terminal. Interférer avec la cargaison, c’est jouer avec des volumes qui se chiffrent en centaines de millions de dollars et avec un risque environnemental immédiat.
Les réseaux de bord mêlent désormais deux mondes que les ingénieurs séparaient autrefois avec obstination. D’un côté, l’informatique de gestion : e-mails, cartographie, planning, liaisons satellitaires. De l’autre, la technologie opérationnelle : automates, capteurs, commandes de machines, vannes. Quand ces deux univers communiquent mal isolés, un poste de travail banal peut devenir une passerelle vers la salle des machines.
- La navigation dépend de GNSS, radar, ECDIS et liaisons satellitaires parfois mal segmentées.
- La propulsion et le fuel management reposent sur des automates industriels vieillissants.
- La cargaison exige des pompes, des mesures de niveau et des vannes pilotées par logiciel.
- Les communications voix et data peuvent tomber, isolant le navire du monde.
- Les équipements de confort et de maintenance ouvrent des portes latérales insoupçonnées.
On parle souvent de « navire connecté » comme d’une promesse d’efficacité. Moins de papier, plus de télémaintenance, meilleure consommation. Le revers est mécanique : chaque capteur supplémentaire est une surface d’attaque. Chaque mise à jour à distance est une éventuelle porte. Chaque prestataire qui se connecte depuis la terre est un maillon de confiance à surveiller.
Le golfe du Mexique, théâtre discret et stratégique
Le choix du lieu n’est pas anodin. Le golfe du Mexique n’est pas seulement une étendue d’eau chaude. C’est un corridor énergétique, une zone de terminaux, de raffineries et de routes commerciales. Aborder un navire là-bas, c’est intervenir assez près des côtes américaines pour que l’opération soit politiquement lisible, assez loin pour ne pas transformer le quai en zone de crise.
Les photos diffusées montrent des agents en tenue, des échelles, des embarcations rapides. Elles racontent une doctrine : la cyber n’est plus un dossier que l’on traite uniquement depuis un SOC à terre. Quand le doute porte sur la conduite du navire, il faut des bottes sur le pont, des clés USB contrôlées, des dumps mémoire, des interviews d’équipage, une reconstruction de la timeline.
Cette hybridité est nouvelle pour le grand public. Elle l’est moins pour les militaires et les garde-côtes. Depuis des années, les exercices mêlent abordage classique et forensic numérique. L’affaire des pétroliers rend visible ce que les cercles spécialisés répétaient à voix basse : un incident cyber maritime se termine parfois par une opération physique.
La piste géopolitique, entre indices et prudence
Les autorités américaines n’ont pas nommé de responsable. Des reportages évoquent toutefois une piste iranienne, dans un climat de tensions déjà chargé. Ces derniers mois, des campagnes attribuées à des acteurs liés à Téhéran ont visé des fabricants de dispositifs médicaux, des réseaux de transport urbain et de nombreuses installations d’eau aux États-Unis. Les agences parlent souvent d’actions opportunistes, ce qui n’enlève rien à leur gravité.
Il faut ici marcher sur une ligne étroite. Accuser trop vite, c’est offrir une victoire narrative à l’adversaire. Se taire trop longtemps, c’est laisser le marché imaginer le pire. Le communiqué officiel a choisi la troisième voie : décrire l’action, minimiser les dégâts, ne pas livrer l’attribution. C’est une stratégie de communication de crise autant qu’une décision de renseignement.
Pour les compagnies maritimes, l’attribution compte moins que la résilience. Qu’il s’agisse d’un État, d’un proxy ou d’un groupe criminel qui revend des accès, le résultat à bord est le même : des systèmes qui ne répondent plus comme prévu, un capitaine qui doit décider avec des instruments douteux, un armateur qui voit sa réputation et son assurance vaciller.
Ce que révèle la coopération équipage–autorités
Le détail le plus sous-estimé du dossier est la coopération. Le communiqué insiste : capitaine, marin et équipes à terre ont joué le jeu. Dans un secteur où le temps d’escale se compte en heures et où chaque retard coûte cher, ouvrir les réseaux à des enquêteurs fédéraux n’est pas anodin. Cela suppose une culture de transparence encore inégale selon les pavillons et les armateurs.
À bord, la réalité est humaine. Des officiers formés à la manœuvre, pas forcément à l’analyse de logs. Des mécaniciens qui connaissent le bruit d’une pompe, pas la signature d’un malware. Des marins dont le premier réflexe, face à un écran figé, est de redémarrer plutôt que de préserver la preuve. D’où l’intérêt d’une intervention rapide, avant que les bonnes volontés n’effacent les traces.
Cette coopération dessine aussi un modèle. Les autorités ne peuvent pas inspecter chaque tanker. Elles ont besoin que l’industrie signale tôt, isole les segments suspects, conserve les journaux de bord numériques. Sans cela, l’abordage arrive trop tard, quand le navire est déjà dans un chenal étroit ou à quai au milieu d’une ville portuaire.
Startups, assurance et nouvelle industrie de la confiance
Le thème des jeunes pousses n’est pas décoratif ici. Autour des navires connectés a poussé tout un écosystème : surveillance de flotte, détection d’anomalies sur les automates, segmentation des réseaux de bord, formation des équipages, notation cyber pour les assureurs. Ces acteurs, souvent plus agiles que les grands intégrateurs historiques, vendent une promesse simple : voir l’intrusion avant que le gouvernail ne devienne capricieux.
Les compagnies d’assurance maritime, elles, changent de langage. Le cyber n’est plus une clause oubliée au fond d’une police. Après chaque incident visible, les questionnaires s’allongent. Avez-vous séparé l’IT et l’OT ? Combien de comptes à privilèges à bord ? Quel délai de patch sur les passerelles satellitaires ? Un armateur qui répond à côté paie plus cher, ou ne trouve plus de couverture.
C’est dans cette tension que les startups trouvent leur marché. Elles ne remplacent pas la Coast Guard. Elles réduisent la probabilité que la Coast Guard doive sortir les embarcations. Elles transforment un risque opaque en tableau de bord. Elles parlent à la fois au capitaine, au CISO de l’armateur et à l’underwriter. Quand un pétrolier de la taille du VL Prosperity fait la une, leurs démos commerciales gagnent soudain en crédibilité.
Les angles morts que l’affaire met en lumière
Premier angle mort : la chaîne de sous-traitance. Un navire n’appartient pas toujours à celui qui l’exploite. L’équipage peut être fourni par une société tierce. La maintenance logicielle par une autre. Le satellite par une troisième. Le carburant, le courtier, le terminal : autant de portes. Une compromission « du navire » est souvent une compromission d’un maillon que personne n’avait classé comme critique.
Deuxième angle mort : le temps réel. Sur terre, on isole un serveur. En mer, on ne peut pas éteindre la propulsion parce qu’un log est bizarre. Il faut naviguer, tenir le cap, gérer la météo, respecter les règles de route. La sécurité cyber doit donc cohabiter avec la sécurité de navigation. C’est un art du compromis, rarement enseigné dans les formations classiques.
Troisième angle mort : la communication de crise. Tant que les autorités parlent d’absence d’impact, le marché respire. Le jour où un tanker perd réellement sa manœuvre près d’un détroit, le récit bascule. Les ports, les assureurs, les opinions publiques n’attendront pas le rapport forensique pour réagir. D’où l’intérêt d’exercer dès maintenant les scénarios les plus sombres, même si celui d’août s’est bien terminé.
Ce que devraient changer les armateurs dès maintenant
On peut dresser une liste pragmatique, sans jargon inutile. Elle n’a rien de magique. Elle a le mérite d’être applicable dès la prochaine escale.
- Cartographier vraiment les réseaux de bord, y compris les équipements oubliés.
- Séparer physiquement ou logiquement la passerelle, la machine et la bureautique.
- Limiter les accès satellitaires et journaliser chaque session à distance.
- Former l’équipage à ne pas « réparer » un incident en détruisant les preuves.
- Prévoir un mode dégradé : gouverner et propulser même si le numérique vacille.
- Tester l’alerte vers les autorités avant que l’urgence ne rende tout confus.
Ces gestes paraissent évidents. Ils restent rares à l’échelle d’une flotte mondiale hétérogène, où cohabitent des navires neufs ultra-instrumentés et des bâtiments dont l’informatique date d’une autre décennie. L’attaque ne choisit pas toujours le navire le plus moderne. Elle choisit souvent le plus poreux.
Une leçon pour toute la logistique mondiale
Le pétrole capte l’attention parce qu’il est inflammable, stratégique, visible. Mais le même schéma vaut pour les porte-conteneurs, les méthaniers, les ferries, les navires de service offshore. La logistique mondiale est une enfilade de systèmes qui se font confiance. Quand l’un d’eux tremble, les retards se propagent, les prix bougent, les politiques s’en mêlent.
Les startups de la supply chain l’ont compris : la visibilité du fret ne suffit plus. Il faut la visibilité du risque numérique qui voyage avec le fret. Un conteneur suivi en temps réel n’a aucune valeur si le navire qui le porte n’est plus maître de sa route. Un tableau de bord ESG n’a aucun sens si une vanne de ballast ou une pompe de cale répond à un attaquant.
C’est pourquoi cette affaire dépasse le fait divers sécuritaire. Elle force les directions générales à regarder la mer autrement. Non plus comme un coût de transport. Comme une infrastructure critique dont la robustesse dépend autant d’un firewall que d’un équipage expérimenté.
Le rôle discret des photos et du récit public
Pourquoi publier des clichés d’agents qui montent à bord ? Parce que l’image fait ce que le communiqué ne peut pas. Elle dit aux adversaires : nous savons intervenir. Elle dit aux alliés : nous ne laissons pas un tanker douteux s’approcher. Elle dit aux marchés : l’État est présent. Dans une affaire où l’on ne peut pas montrer le malware, on montre les bottes.
Ce storytelling d’État a un risque. Il peut donner l’impression que chaque incident se règle par un abordage musclé. Or la grande majorité des compromissions maritimes resteront invisibles, traitées à quai, parfois même jamais avouées. L’exception médiatique ne doit pas masquer la norme industrielle : la prévention, la segmentation, la redondance.
Ce que l’on ignore encore, et pourquoi cela compte
On ignore le vecteur exact. Hameçonnage d’un officier ? Mise à jour piégée ? Compte prestataire volé ? Clé USB de maintenance ? On ignore si les deux navires ont été touchés de la même façon. On ignore ce que les enquêteurs ont réellement trouvé dans les mémoires vives et les automates. On ignore si des données de cargaison ou de route ont fuité.
Ces inconnues ne sont pas un détail de chroniqueur. Elles déterminent les investissements des cinq prochaines années. Si le vecteur est humain, on formera. S’il est satellitaire, on chiffrera et l’on filtrera. S’il est lié à un équipementier unique, on diversifiera. Tant que le rapport technique reste fermé, le marché navigue à l’estime.
En attendant, une leçon s’impose déjà. Un pétrolier peut perdre la voix pendant un jour et continuer à flotter. C’est rassurant. Cela ne dit rien de ce qui se passerait dans un détroit encombré, par mauvaise mer, avec un équipage fatigué et un terminal qui attend sa fenêtre de marée. La chance d’août 2026 n’est pas une doctrine.
Vers une doctrine maritime du siècle numérique
Les États construisent peu à peu une doctrine : détecter tôt, aborder si besoin, communiquer sans paniquer, attribuer plus tard. Les armateurs doivent construire la leur : concevoir des navires qui restent manœuvrables hors ligne, former des équipages capables de basculer en mode analogique, exiger de leurs fournisseurs la même hygiène qu’ils exigent d’un chantier naval.
Les jeunes entreprises de la cybersécurité maritime ont ici un rôle d’interprète. Elles traduisent le langage des SOC pour des officiers de quart. Elles transforment des alertes obscures en décisions de passerelle. Elles aident les assureurs à tarifer un risque que personne ne savait mesurer. Sans elles, le fossé entre la salle machines et le cloud restera un angle mort.
Le pétrole continuera de voyager. Les routes aussi. Ce qui change, c’est le prix de la confiance. Désormais, un tanker n’est plus seulement jugé à sa double coque et à son historique d’incidents. Il est jugé à la qualité de ses réseaux, à la discipline de ses mises à jour, à la capacité de son armateur à dire la vérité tôt. Dans cette nouvelle grille, l’abordage du golfe du Mexique ressemble moins à une anecdote qu’à un avertissement écrit en lettres trop grandes pour être ignoré.
Reste une image simple, presque trop claire. Des agents qui grimpent le long d’une coque noire, un océan plat, un navire trop grand pour qu’on imagine qu’un logiciel puisse le faire vaciller. Et pourtant, c’est bien un logiciel, ou une série de logiciels, qui a justifié l’échelle. Le XXIe siècle maritime commencera vraiment le jour où cette scène cessera d’étonner, non parce qu’elle sera banale, mais parce que l’industrie aura appris à la rendre rare.
