
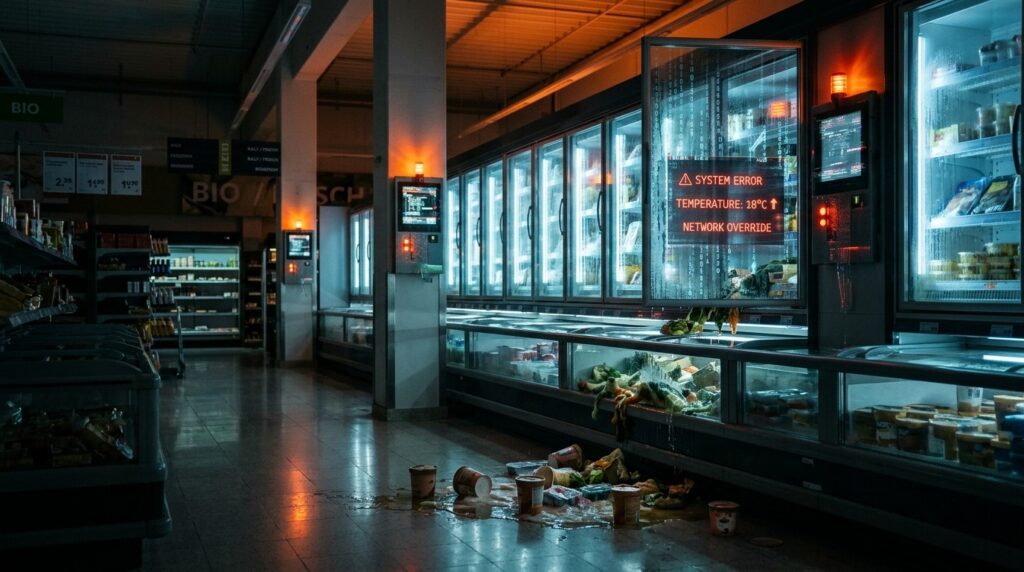

Imaginez entrer dans votre supermarché habituel un matin ordinaire et découvrir des allées de produits frais complètement inutilisables. Des tonnes de viande, de produits laitiers et de surgelés qui ont perdu toute valeur parce que quelqu’un, à des milliers de kilomètres, a décidé de modifier à distance la température des chambres froides. Ce scénario n’est plus de la science-fiction. Une nouvelle vague de cyberattaques a frappé les réfrigérateurs connectés de plusieurs enseignes européennes, transformant des équipements essentiels en outils de sabotage alimentaire.
Quand les frigos connectés deviennent une cible privilégiée
Les dernières attaques ont touché des dizaines de magasins en Belgique, en Irlande, au Luxembourg et en Suède. Les géants de la distribution Ahold Delhaize et Colruyt ont confirmé avoir subi ces intrusions. Dans certains cas, les pirates ont simplement forcé les appareils à passer en mode dégivrage permanent. Résultat : des denrées qui ont fondu, se sont détériorées et ont dû être jetées en masse.
Ces événements ne sont pas isolés. Ils font suite à une première vague observée en France le mois précédent, où des centaines de points de vente avaient déjà vu leurs stocks gâchés de la même manière. Le point commun ? Des systèmes de régulation thermique fabriqués par l’entreprise danoise Danfoss, des équipements connectés à internet mais qui ne reçoivent plus de mises à jour de sécurité depuis un certain temps.
Le rôle central des équipements IoT obsolètes
La société de cybersécurité Claroty avait déjà tiré la sonnette d’alarme au mois d’août. Selon leurs analyses, ces unités de réfrigération présentent des failles connues permettant un accès distant. Une fois dans le système, un attaquant peut modifier les paramètres de température, désactiver les alertes ou même provoquer des pannes complètes. Dans un environnement où la chaîne du froid est critique, quelques degrés de plus suffisent à rendre des produits impropres à la consommation.
Ce qui frappe, c’est la facilité apparente avec laquelle ces actions ont été menées. Les frigos industriels modernes intègrent des interfaces web, des protocoles de communication standard et parfois des mots de passe par défaut jamais changés. Quand le fabricant cesse de fournir des correctifs, ces appareils deviennent des portes ouvertes sur le réseau de l’entreprise.
Les attaques contre les systèmes de réfrigération illustrent parfaitement comment des faiblesses techniques apparemment mineures peuvent avoir des conséquences concrètes et massives sur l’approvisionnement alimentaire.
Analyse de spécialistes en cybersécurité industrielle
Des pertes alimentaires qui se comptent en tonnes
Les magasins touchés ont dû jeter d’importantes quantités de marchandises. Viandes, poissons, produits laitiers, surgelés et même certains fruits et légumes ont été déclarés non consommables. Au-delà du coût financier pour les enseignes, c’est toute une chaîne logistique qui se retrouve perturbée. Les clients découvrent des rayons partiellement vides, les fournisseurs doivent réorganiser leurs livraisons et les équipes en magasin passent des heures à inventorier et évacuer les stocks abîmés.
Ce type d’incident rappelle un précédent marquant survenu en 2025 aux États-Unis. Une cyberattaque contre le distributeur alimentaire UNFI avait alors provoqué des ruptures d’approvisionnement dans de nombreux supermarchés américains. Les étagères étaient restées vides pendant plusieurs jours dans certaines régions. Le parallèle est frappant : la sécurité informatique n’est plus seulement une question de données personnelles ou de secrets industriels, elle touche désormais directement à notre capacité à nous nourrir.
Pourquoi les supermarchés sont-ils particulièrement exposés ?
Les enseignes de grande distribution gèrent des centaines, parfois des milliers de sites. Chacun d’eux possède ses propres chambres froides, ses armoires réfrigérées et ses systèmes de surveillance. Pour des raisons de maintenance et de centralisation, beaucoup de ces équipements sont accessibles à distance. Cette connectivité apporte de réels avantages opérationnels : un technicien peut diagnostiquer un problème sans se déplacer, les températures sont monitorées en continu, les alertes partent automatiquement.
Mais cette même connectivité crée une surface d’attaque considérable. Un seul appareil mal sécurisé peut servir de point d’entrée vers le réseau plus large de l’entreprise. Une fois à l’intérieur, les pirates peuvent se déplacer latéralement, atteindre d’autres magasins ou même des systèmes de gestion des stocks. Dans le cas présent, les attaquants semblent s’être contentés de perturber la chaîne du froid, mais rien n’indique qu’ils n’auraient pas pu aller plus loin.
- Équipements connectés sans mises à jour régulières
- Mots de passe faibles ou par défaut
- Absence de segmentation réseau entre les systèmes industriels et le reste de l’entreprise
- Surveillance insuffisante des accès distants
- Manque de procédures de réponse rapide en cas d’anomalie de température
Les leçons à tirer pour l’ensemble du secteur
Ces attaques mettent en lumière un problème plus large : la cybersécurité des objets connectés industriels, souvent appelés OT (Operational Technology). Pendant des années, les efforts de sécurisation se sont concentrés sur les systèmes d’information classiques. Les équipements de production, de stockage ou de régulation thermique étaient considérés comme isolés. Aujourd’hui, cette frontière n’existe plus.
Les fabricants d’équipements ont une responsabilité particulière. Lorsqu’un produit est vendu avec une promesse de connectivité, il doit s’accompagner d’un engagement sur la durée de support des correctifs de sécurité. Un frigo industriel peut rester en service dix ou quinze ans. Si le fabricant abandonne les mises à jour au bout de cinq ans, l’acheteur se retrouve avec un appareil potentiellement dangereux pendant le reste de sa vie utile.
Du côté des enseignes, plusieurs mesures s’imposent. La première consiste à inventorier précisément tous les équipements connectés présents dans les magasins et les entrepôts. Trop d’entreprises découvrent encore des appareils qu’elles pensaient isolés alors qu’ils sont en réalité accessibles depuis internet. Ensuite, il faut isoler ces systèmes sur des réseaux séparés, limiter les accès distants aux seuls besoins strictement nécessaires et mettre en place une surveillance active des paramètres critiques comme la température.
Un enjeu qui dépasse largement l’Europe
Les autorités américaines se sont également intéressées à la question. Des responsables du département de la Défense auraient enquêté sur d’éventuelles tentatives d’intrusion dans des unités de congélation situées sur des bases militaires. Des groupes de pirates associés à l’Iran ont déjà été accusés d’avoir ciblé des infrastructures de distribution d’eau aux États-Unis plus tôt dans l’année. Le risque de voir des acteurs étatiques s’intéresser aux chaînes alimentaires n’est donc pas purement théorique.
Dans un contexte géopolitique tendu, la capacité à perturber l’approvisionnement alimentaire d’un pays peut devenir un outil de pression. Même sans revendication claire pour le moment, les attaques contre les supermarchés européens montrent que la technique est maîtrisée et que les vulnérabilités existent. Il ne manquerait plus qu’une motivation politique ou économique plus forte pour que le phénomène s’amplifie.
Comment les enseignes peuvent-elles se protéger concrètement ?
La première étape consiste à traiter les systèmes de réfrigération comme des actifs critiques. Cela signifie leur appliquer les mêmes standards de sécurité que ceux utilisés pour les serveurs contenant des données sensibles. Authentification forte, journalisation des accès, détection d’anomalies et tests de pénétration réguliers deviennent indispensables.
Il est également possible de mettre en place des mécanismes de redondance. Si un système de contrôle distant est compromis, un mode local sécurisé doit permettre de reprendre la main rapidement. Des alertes indépendantes, basées sur des capteurs séparés du réseau principal, peuvent prévenir les équipes avant que les denrées ne soient irrémédiablement abîmées.
La formation du personnel joue aussi un rôle. Les employés de magasin doivent savoir reconnaître les signes d’une anomalie inhabituelle de température et disposer de procédures claires pour isoler un équipement suspect. Dans plusieurs cas récents, le temps de réaction a été allongé parce que personne n’avait immédiatement compris qu’il s’agissait d’une attaque et non d’une simple panne technique.
| Mesure de protection | Impact attendu | Difficulté de mise en œuvre |
| Inventaire complet des équipements IoT | Visibilité sur la surface d’attaque | Moyenne |
| Segmentation réseau stricte | Limitation de la propagation | Élevée |
| Mises à jour de sécurité obligatoires | Réduction des vulnérabilités connues | Moyenne |
| Surveillance continue des températures | Détection rapide des anomalies | Faible |
| Plans de continuité d’activité | Réduction des pertes alimentaires | Moyenne |
L’impact sur la confiance des consommateurs
Au-delà des pertes financières immédiates, ces incidents érodent la confiance. Un client qui apprend que des produits ont été jetés massivement à cause d’un piratage peut se demander si d’autres denrées ont pu être affectées sans que cela soit détecté. Même si les enseignes affirment avoir retiré tous les articles concernés, le doute s’installe.
La transparence devient alors un enjeu majeur. Communiquer rapidement, expliquer les mesures prises et montrer que des contrôles renforcés ont été mis en place peut aider à rassurer. À l’inverse, un silence prolongé ou des informations contradictoires risquent d’alimenter les spéculations et de nuire durablement à l’image de marque.
Vers une réglementation plus stricte des équipements connectés
Ces événements pourraient accélérer l’arrivée de nouvelles exigences réglementaires. L’Union européenne travaille déjà sur des textes visant à renforcer la cybersécurité des produits connectés. L’idée est d’imposer aux fabricants un niveau minimal de sécurité tout au long du cycle de vie du produit, y compris après la vente. Pour les équipements critiques comme ceux qui assurent la chaîne du froid, des obligations plus fortes de mises à jour et de support à long terme semblent de plus en plus probables.
Les assureurs commencent également à regarder de près ces risques. Une police d’assurance cyber classique ne couvre pas toujours les pertes de marchandises liées à une panne de réfrigération provoquée par une attaque. Les enseignes devront peut-être souscrire des garanties spécifiques ou démontrer qu’elles ont mis en place des mesures de prévention solides pour obtenir une couverture adaptée.
Un signal d’alarme pour toutes les industries critiques
Ce qui s’est passé dans les supermarchés européens concerne en réalité bien d’autres secteurs. Les hôpitaux dépendent de chambres froides pour stocker des médicaments et des vaccins. Les industries agroalimentaires utilisent des systèmes de régulation thermique sophistiqués. Les entrepôts logistiques et les centres de distribution reposent sur les mêmes technologies. Si des frigos de magasin peuvent être piratés aussi facilement, d’autres installations pourraient l’être également.
La convergence entre informatique classique et systèmes industriels n’est plus une tendance future, c’est une réalité du présent. Chaque nouveau capteur, chaque nouvelle interface de contrôle à distance apporte des gains d’efficacité, mais aussi de nouvelles possibilités d’attaque. La question n’est plus de savoir si des incidents se produiront, mais plutôt comment les organisations se préparent à les détecter, à les contenir et à en limiter les conséquences.
Les attaques contre les réfrigérateurs des supermarchés européens constituent un rappel brutal. Dans un monde où tout devient connecté, la sécurité ne peut plus être une considération secondaire. Elle doit être intégrée dès la conception des équipements, maintenue tout au long de leur vie et prise en compte dans chaque décision opérationnelle. Les prochaines vagues d’attaques pourraient viser d’autres maillons de la chaîne alimentaire. Mieux vaut s’y préparer maintenant plutôt que de découvrir trop tard que des tonnes de nourriture ont à nouveau été perdues à cause d’une faille que l’on savait déjà exploitable.
Les enseignes qui tireront les leçons de ces événements et investiront dans une véritable culture de cybersécurité industrielle seront mieux armées pour protéger à la fois leurs stocks et la confiance de leurs clients. Les autres risquent de revoir leurs rayons se vider, non pas par manque de marchandises, mais parce qu’elles auront été rendues inutilisables par des pirates restés invisibles jusqu’au moment où il est trop tard.
