
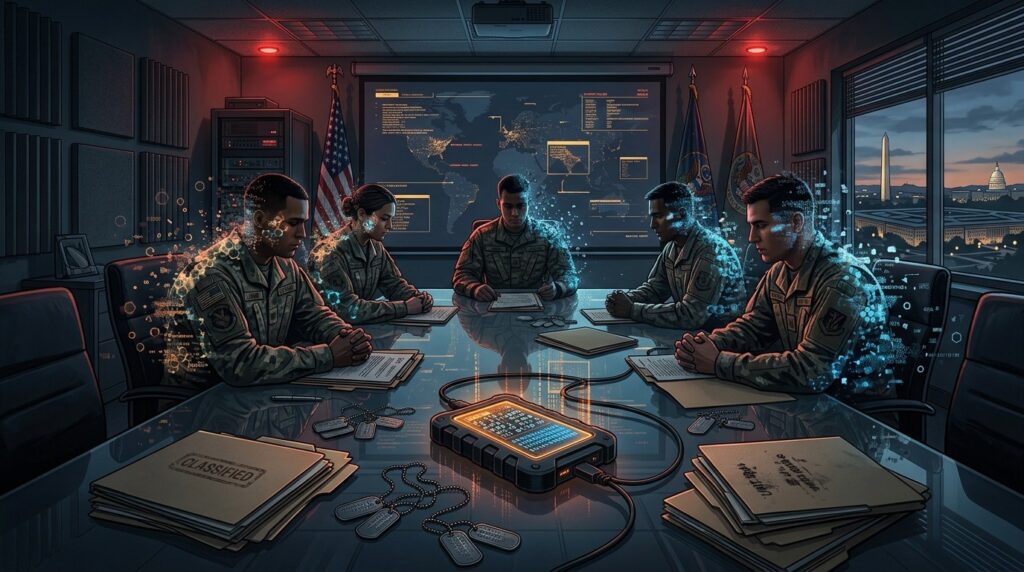

Le chiffre donne le vertige avant même le détail technique. Selon les recoupements de CNN et de Federal News Network, repris ensuite par une porte-parole du département, l’incident concerne environ 2,8 millions de personnes vivantes et près de 300 000 personnes décédées. L’armée américaine comptait, en mars, 1,3 million de militaires d’active. Autrement dit, le périmètre dépasse largement le seul effectif en uniforme aujourd’hui. Il englobe des carrières closes, des dossiers d’ayants droit, une mémoire administrative que l’on croyait rangée.
Une brèche longue, un fichier qui ne chiffrait pas
La notification émane du Defense Manpower Data Center, le centre de données sur les effectifs du Pentagone, souvent abrégé en DMDC. Un avis partagé sur Reddit décrit plusieurs utilisateurs non autorisés qui ont exploité une faille dans un système de partage de fichiers dont le nom n’est pas précisé. La fenêtre va d’octobre 2025 à la mi-juillet 2026. Ce n’est pas une intrusion d’une nuit. C’est une présence répétée, assez longue pour que l’on parle de mois plutôt que d’heures.
Le contenu exposé est classique en apparence, et c’est justement ce qui le rend dangereux. Nom, date de naissance, sexe, origine déclarée, éléments de carrière militaire, et le numéro de sécurité sociale américain. L’avis précise que ces dossiers n’étaient pas chiffrés. Pas de couche supplémentaire à casser une fois le fichier atteint. Le voleur n’avait pas à déchiffrer une archive. Il lisait.
Susan Gough, porte-parole du Département de la Défense, a confirmé l’ordre de grandeur des personnes concernées dans un message écrit. Elle n’a pas répondu aux questions sur d’éventuels contacts avec les auteurs, ni sur leur identité. Le département affirme ne pas avoir d’indice d’un usage abusif des données. Il n’explique pas comment cette conclusion a été tirée. Entre la confirmation du volume et le silence sur la méthode, il reste un creux. C’est dans ce creux que les familles, les vétérans et les employeurs vont devoir vivre pendant des mois.
Ce que le centre des effectifs garde vraiment
Le DMDC n’est pas un nom que le grand public retient. Il est pourtant l’un des ateliers de mémoire du département. Il entretient plus de 60 millions de dossiers concernant les militaires, les civils et les membres de leur famille, afin de calculer des droits : soins, retraite, prestations. Il se présente aussi comme le principal fournisseur d’identité de l’institution. C’est lui qui relie une personne à une carte à puce, à un mot de passe, à un badge qui ouvre un poste, un bâtiment, une base.
Sur son propre site, le centre résume sa promesse en une phrase simple : les bonnes personnes entrent, les mauvaises restent dehors, et la sécurité des informations d’identité est primordiale. La formule sonne juste. Elle sonne aussi, après cette notification, comme un engagement que l’incident vient contredire dans les faits. Voler un annuaire n’est pas la même chose que voler le registre qui sert à fabriquer les clés. Ici, les deux fonctions cohabitent dans le même organisme.
La sécurité de l’information d’identité est présentée comme primordiale. L’incident montre que le fichier qui porte cette identité a pu rester lisible, pendant des mois, hors du cercle prévu.
Lecture croisée de la promesse publique du DMDC et de l’avis de notification
Il faut distinguer deux couches, souvent confondues dans les dépêches. La première est le dossier administratif : qui vous êtes, où vous avez servi, quel droit vous ouvrez. La seconde est le sésame technique : carte, certificat, mot de passe. Rien, dans les éléments publics, ne dit que des cartes à puce ont été clonées ou que des mots de passe actifs ont été récupérés. Le département ne le confirme pas. Il ne l’infirme pas non plus dans le détail. Ce qui est établi, c’est le vol de données personnelles liées au service, non chiffrées, sur une longue période.
Pourquoi des dossiers de personnes décédées comptent encore
Près de 300 000 fiches concernent des personnes décédées. On pourrait croire le risque clos. Il ne l’est pas. Un numéro de sécurité sociale associé à une identité éteinte sert encore à ouvrir des comptes, à déposer de fausses demandes de prestations, à construire une légende administrative. Les familles découvrent parfois l’usage des années plus tard, au moment d’un héritage ou d’un contrôle. Dans un fichier militaire, ces dossiers portent en plus une carrière, des affectations, parfois des liens familiaux encore vivants.
Le vivant et le défunt ne posent pas le même problème opérationnel, mais ils posent le même problème de confiance. Si le registre qui sert à verser une pension peut être lu par un tiers, le versement lui-même devient une surface. Pas besoin d’entrer dans un réseau classifié pour nuire. Il suffit, parfois, de connaître assez bien une personne pour la contacter au bon moment, avec le bon détail biographique.
La chronologie, telle qu’elle est connue
Les faits publics tiennent en peu de lignes, et c’est déjà beaucoup. Une faille dans un outil de partage de fichiers. Plusieurs accès non autorisés. Une période qui court d’octobre 2025 à la mi-juillet 2026. Une notification ensuite diffusée, repérée notamment sur Reddit, puis confirmée dans son volume par le département. Les auteurs ne sont pas nommés. Aucune revendication officielle n’est rapportée par la porte-parole. Aucune preuve publique d’un chantage n’accompagne l’avis.
- Période d’exploitation signalée : octobre 2025 à mi-juillet 2026.
- Vecteur décrit : faille dans un système de partage de fichiers non nommé.
- Données citées : identité civile, numéro de sécurité sociale, éléments de service.
- Protection manquante : les dossiers concernés n’étaient pas chiffrés.
- Volume repris par la presse et confirmé : environ 2,8 millions de vivants, près de 300 000 défunts.
- Point laissé ouvert : identité des intrus, éventuel contact, usage réel des fichiers.
Cette liste ne remplace pas une enquête. Elle fixe ce que l’on peut dire sans inventer le reste. Le reste, justement, est le sujet. Un partage de fichiers n’est presque jamais le cœur métier d’une armée. C’est un couloir. On y dépose un export, une réconciliation, un lot à transmettre à un autre bureau. Les couloirs vieillissent mal. Les droits s’y accumulent. Une vulnérabilité y reste ouverte parce que le flux, lui, ne s’arrête pas.
Mettre les chiffres côte à côte
Les ordres de grandeur aident à ne pas noyer l’incident dans le mot « millions ». L’active n’est qu’une partie du fichier. Le centre, lui, vit à une autre échelle, celle des ayants droit et de l’historique.
| Repère | Ordre de grandeur public | Ce que cela éclaire |
| Militaires d’active | 1,3 million en mars | L’effectif en poste est inférieur au périmètre touché |
| Personnes vivantes concernées | Environ 2,8 millions | Vétérans, civils et ayants droit entrent dans le compte |
| Personnes décédées concernées | Près de 300 000 | Le risque d’usurpation ne s’éteint pas avec le décès |
| Dossiers tenus par le DMDC | Plus de 60 millions | La brèche décrite n’est pas l’ensemble du stock, mais un stock déjà immense |
| Durée signalée | Plusieurs mois, jusqu’à mi-juillet 2026 | Le délai laisse le temps d’extraire, trier, revendre |
Un tableau ne dit pas qui a copié quoi. Il empêche en revanche la fausse consolation du « ce n’est qu’un annuaire ». Un annuaire de cette taille, enrichi d’un numéro de sécurité sociale et d’une carrière, est déjà une matière première. Les marchés clandestins le savent. Les services de renseignement aussi.
Le précédent tout proche du FBI
Cette alerte n’arrive pas dans un désert. Plus tôt en septembre, une intrusion visant le FBI a été attribuée au groupe ShinyHunters. Les intéressés ont indiqué à la presse avoir emporté les informations personnelles de la plupart des agents et des personnels, y compris des candidats. L’affaire a été qualifiée de désastre de contre-espionnage, non parce qu’un secret d’arme aurait fui, mais parce qu’un fichier de personnes suffit parfois à profiler, approcher, faire pression.
Le même groupe a déclaré qu’il ne publierait pas les données du FBI. Une non-publication n’est pas une restitution. Elle peut être une réserve, un levier, un silence tactique. Rien ne relie publiquement ShinyHunters à la brèche du DMDC. Les deux affaires se ressemblent par la cible : le personnel, pas le plan de bataille. Les rapprocher sans preuve d’un auteur commun serait une facilité. Les lire ensemble, comme symptôme, est en revanche utile.
Le symptôme est celui-ci. Les grandes administrations savent protéger, au moins en théorie, les réseaux les plus sensibles. Elles peinent encore sur les fichiers de gestion, les exports, les outils de partage, les bases qui servent à payer et à badgeer. L’attaquant rationnel ne force pas toujours la porte blindée. Il cherche le bureau où l’on imprime les badges.
2015, l’ombre qui n’a pas vieilli
En 2015, l’Office of Personnel Management, le service fédéral des ressources humaines, avait perdu les dossiers privés de plus de 22 millions d’agents, dont beaucoup détenaient une habilitation. L’opération a été largement attribuée à la Chine. Le but n’était pas un rançongiciel spectaculaire. C’était une cartographie : qui travaille où, qui a voyagé, qui a un lien de famille, qui pourrait être approché.
Dix ans plus tard, le scénario se répète avec d’autres enseignes et d’autres outils. Le DMDC n’est pas l’OPM. Le volume public n’est pas le même. La leçon, elle, se recopie presque mot pour mot. Un fichier de personnel est une arme lente. Il ne fait pas la une le jour de l’extraction. Il sert des années après, dans un message trop précis, dans une offre d’emploi trop bien ciblée, dans une pression sur un proche.
Les États-Unis ont déjà payé cette leçon en réputation et en dispositifs de surveillance du crédit offerts aux personnes touchées. L’apprendre une deuxième et une troisième fois ne vient pas d’un manque de rapports. Cela vient de la difficulté à traiter un export RH comme un secret, alors qu’il ressemble, dans la vie du bureau, à un tableau de bord.
Ce que « pas d’indice d’usage abusif » veut dire, et ne veut pas dire
La phrase officielle rassure au premier degré. Elle ne décrit pas une preuve négative complète. Détecter un usage abusif suppose de voir l’usage : une tentative de crédit, une connexion anormale, une revente repérée, un chantage signalé. Beaucoup d’usages restent invisibles tant que la personne visée ne parle pas, ou tant que le faux dossier n’est pas confronté à un contrôle.
Un acteur patient peut stocker. Il peut croiser avec d’autres fuites, publiques ou non. Il peut attendre qu’une personne change de poste, divorce, déménage, dépose une demande. L’absence d’indice au moment de la notification est une information. Ce n’est pas une clôture. Le département ne dit d’ailleurs pas avoir récupéré les copies, ni avoir identifié les destinataires.
Pour les personnes notifiées, la conséquence pratique est ennuyeuse et nécessaire. Surveiller les comptes, les demandes de crédit, les courriers administratifs étranges. Méfier d’un appel qui cite une affectation ancienne ou un détail de dossier que l’on n’a pas soi-même publié. Le Pentagone, dans les éléments disponibles, ne décrit pas un dispositif personnalisé au-delà de l’alerte. Le silence sur les questions techniques laisse chacun avec la notification et peu de grain à moudre.
Identité, badge et confiance : le vrai métier exposé
On réduit trop vite ces affaires à une liste de champs. Le DMDC ne se contente pas d’archiver. Il fait le lien entre une personne et un droit d’accès. Dans une organisation militaire, ce lien est le socle du quotidien : entrée sur base, session sur un poste, attribution d’un rôle. Si la base qui alimente ce lien est lisible par un tiers, la question n’est pas seulement « mon numéro a-t-il fui ». La question devient « qui peut se faire passer pour un ayant droit, un contractant, un ancien, assez longtemps pour ouvrir une brèche humaine ».
Les spécialistes parlent d’identity sprawl, cette dispersion des comptes et des preuves d’identité à mesure que les outils se multiplient. Un centre unique est censé réduire cette dispersion. Il crée en même temps un point dont la chute pèse lourd. Centraliser n’est pas une erreur. Centraliser sans chiffrement des exports, sans journal d’accès exploitable, sans durée de vie courte des fichiers partagés, transforme le point fort en point unique de défaillance.
Les startups qui vendent de la gestion des identités et des accès le répètent depuis des années, parfois avec un jargon inutile, parfois avec raison. Le badge n’est pas le dossier. Le dossier qui sert à émettre le badge doit être traité comme le badge. Chiffrement au repos, droit minimal sur les partages, alerte quand un export sort du périmètre, séparation entre l’équipe qui paie les pensions et l’équipe qui ouvre les portes logiques. Rien de tout cela n’est spectaculaire. Tout cela manque, visiblement, sur le segment touché.
Ce que les jeunes pousses de la cybersécurité lisent dans cette alerte
Le marché de la sécurité regorge de promesses. Après une notification de cette taille, les discours se trient tout seuls. Les outils qui surveillent le réseau cœur ne répondent pas à un export oublié dans un partage. Les outils qui chiffrent une base ne répondent pas si la copie de travail, elle, part en clair. Les jeunes entreprises qui tiennent debout sur ce créneau sont celles qui parlent de fichiers, de droits, de durée de vie, pas seulement de malware.
Plusieurs familles de produits se retrouvent face au même cas d’école, sans qu’aucune ne puisse prétendre avoir « empêché le Pentagone ». La prévention de la fuite de données, la gestion des droits sur les documents, la journalisation des accès aux partages, la détection d’un téléchargement anormal, la vérification continue des comptes à privilèges. Chacune couvre un morceau. L’incident décrit un morceau manquant : un partage vulnérable, un stock non chiffré, une fenêtre de plusieurs mois.
Il y a aussi une leçon commerciale, moins flatteuse. Les administrations achètent lentement, auditent longtemps, empilent les exceptions. Une startup qui ne sait parler qu’au responsable sécurité d’une scale-up ne franchira pas ce mur. Celles qui progressent dans la défense apprennent le vocabulaire des prestations, des habilitations, des familles, des morts encore présents dans les bases. Le DMDC n’est pas un client imaginaire. C’est un type d’organisme : beaucoup de dossiers, peu de glamour, un impact démesuré si le tiroir s’ouvre.
- Le partage de fichiers reste un angle mort, même quand le cœur du système est surveillé.
- Le non-chiffrement d’un export annule une partie des investissements faits en amont.
- La durée de l’intrusion compte autant que la faille initiale.
- Un fichier de personnel est une cible de renseignement, pas seulement une cible de fraude.
- Les ayants droit et les dossiers clos élargissent le cercle bien au-delà de l’uniforme.
Fraude, pression, renseignement : trois usages possibles
Le premier usage est banal et massif. Un numéro de sécurité sociale, une date de naissance, une adresse ancienne : de quoi tenter un crédit, un compte, une déclaration. Les militaires et les vétérans sont déjà des cibles régulières de ce genre d’arnaques, parce que leur statut ouvre des droits identifiables. Une fuite de cette nature alimente le stock.
Le deuxième usage est plus ciblé. Connaître le parcours d’une personne permet d’écrire un message crédible. Un faux responsable des ressources humaines, un faux cabinet qui « régularise » une pension, un faux ancien collègue. La crédibilité ne vient pas du logo. Elle vient du détail vrai. C’est pour cela que les dossiers de service ont une valeur supérieure à un simple email volé dans une boutique en ligne.
Le troisième usage est politique, au sens du renseignement. Cartographier des unités à travers les carrières, repérer des spécialistes, identifier des familles, préparer une approche dans dix ans. L’affaire de 2015 a installé cette lecture. Rien n’indique que le vol du DMDC suive le même commanditaire. La matière volée, elle, s’y prête. Le département dit ne pas voir d’usage abusif. Un service étranger patient ne laisse pas forcément de trace dans les semaines qui suivent.
Le trou dans le récit officiel
Une notification sérieuse répond d’habitude à quelques questions simples. Quel système. Quelle faille, une fois corrigée. Quelles catégories de personnes, avec une définition nette. Quel accompagnement. Ici, le système reste « non précisé ». La faille est décrite comme exploitée, pas nommée. L’accompagnement public, dans les éléments repris par la presse spécialisée, se limite surtout à l’alerte et à la confirmation du volume.
Ce trou n’est pas forcément de la mauvaise foi. Une enquête en cours retient des détails. Un outil encore en service ne s’expose pas dans un communiqué. Il n’empêche que le lecteur, et surtout la personne notifiée, juge l’institution à ce qu’elle dit. Confirmer 2,8 millions de vivants puis ne pas dire si les intrus ont écrit, revendiqué, monnayé, laisse une impression de dossier tenu à moitié ouvert.
La presse a pu établir le chiffre grâce à des recoupements, puis obtenir une confirmation écrite. C’est déjà mieux qu’un démenti flou. Ce n’est pas une transparence de bout en bout. Pour un organisme dont la phrase publique porte sur la bonne personne et la mauvaise personne, le standard attendu est plus haut que pour une enseigne de commerce.
Ce que changerait un chiffrement réellement tenu
Le mot « chiffré » est devenu un réflexe. Il mérite d’être précis. Chiffrer une base au repos protège contre le vol du disque. Cela ne protège pas contre un compte qui a le droit de lire, puis d’exporter en clair vers un partage. Chiffrer le partage protège le fichier tant qu’il y reste. Cela ne protège pas une copie téléchargée par un compte déjà compromis, si la clé est accessible au même compte.
L’avis dit que les dossiers n’étaient pas chiffrés. La phrase est sèche, et elle suffit à déplacer la faute. On n’est pas seulement devant une vulnérabilité logicielle. On est devant un choix d’architecture, ou devant un oubli d’architecture, sur des données qui comptent parmi les plus réglementées du pays. Le numéro de sécurité sociale n’est pas un champ anodin dans le droit américain. Le laisser en clair dans un outil de transfert, pendant des mois, est une faute de conception autant qu’une faute d’exploitation.
Les équipes qui s’en sortent mieux imposent une règle ennuyeuse : tout export de données d’identité expire, se chiffre avec une clé que l’émetteur ne partage pas avec le répertoire commun, et se journalise jusqu’au nom de la personne qui l’a demandé. Si la règle avait été tenue sur le segment touché, la même faille aurait pu exister sans livrer un stock lisible. La faille ouvre la porte. L’absence de chiffrement meuble la pièce.
Familles, contractants, civils : le cercle élargi
Le centre ne sert pas que l’uniforme. Il sert à déterminer des droits pour des civils et des familles. Une fuite de personnel militaire est donc, souvent, une fuite de foyer. Conjoint, enfant ayant droit, ancien employé d’une base. Ces personnes n’ont pas choisi la visibilité. Elles héritent du fichier parce que le droit à une prestation passe par lui.
C’est un point que les récits de « cyberattaque militaire » ratent régulièrement. L’image montre un serveur dans un bunker. La réalité administrative montre une base qui dit si un enfant peut être soigné, si une pension part, si un contractant est encore habilité à franchir un poste. Voler cette base, c’est voler la couture entre la vie privée et l’institution. La couture est longue. Elle dépasse le portail du camp.
Les contractants ajoutent une autre couture, vers l’industrie. Un nom, un rôle, une période d’accès : de quoi viser ensuite une entreprise partenaire, un sous-traitant, une personne qui a quitté l’uniforme sans quitter le secteur. L’avis public ne détaille pas la part de contractants. Le métier du DMDC inclut ce lien. Il serait imprudent de le tenir pour hors sujet.
Comment lire une notification sans se raconter d’histoire
Recevoir l’avis ne signifie pas que votre compte bancaire a déjà bougé. Cela signifie que des éléments stables de votre identité ont quitté le périmètre prévu. Les éléments stables sont les plus gênants, parce qu’on ne les change pas comme un mot de passe. Le numéro de sécurité sociale américain ne se remplace pas d’un clic. La date de naissance non plus. La carrière, une fois écrite, reste écrite.
La conduite raisonnable reste terre à terre. Relever les demandes de crédit que l’on n’a pas faites. Se méfier des messages qui citent un détail de service. Ne pas renvoyer de pièce d’identité à un interlocuteur non vérifié, même s’il connaît votre unité. Prévenir les proches que des appels trop informés peuvent arriver. Conserver la notification. Rien de tout cela n’efface la copie. Tout cela réduit la fenêtre où un tiers peut agir sans contradiction.
Les organisations, de leur côté, peuvent tirer un exercice sans attendre le nom de l’attaquant. Où sont les exports de personnel. Qui peut les lire. Combien de temps vivent-ils. Sont-ils chiffrés avec une clé distincte du compte qui les dépose. Qui est alerté si un volume anormal part un dimanche. Ces questions valent pour un ministère, une mutuelle, une scale-up qui gère des badges. Le Pentagone n’a pas l’exclusivité du classeur mal fermé.
ShinyHunters, OPM, DMDC : trois dossiers, une même matière
Il est tentant de fondre les affaires. Mieux vaut les poser l’une à côté de l’autre, avec leurs différences.
| Dossier | Cible connue | Auteur publiquement associé | Matière en jeu |
| OPM, 2015 | Ressources humaines fédérales | Largement attribué à la Chine | Plus de 22 millions de dossiers, souvent habilitées |
| FBI, septembre 2026 | Agents, personnels, candidats | ShinyHunters, selon les déclarations du groupe | Informations personnelles, non publiées selon le groupe |
| DMDC, notifié en 2026 | Personnel militaire et fichiers liés | Non identifié publiquement | Identité, numéro social, service, dossiers non chiffrés |
La colonne qui se répète n’est pas l’auteur. C’est la matière. Trois institutions, trois moments, le même appétit pour la fiche plutôt que pour le plan. ShinyHunters apparaît dans le dossier du FBI, pas dans celui du DMDC. Le garder dans le tableau sert à éviter l’amalgame, pas à le créer. Un groupe qui parle à la presse n’est pas le modèle de tous les intrus. Certains ne parlent jamais, parce que leur client n’est pas la rançon visible.
Ce que cette affaire dit aux investisseurs et aux équipes produit
Les levées dans la cybersécurité aiment les démonstrations spectaculaires. Un rançongiciel qui chiffre une usine se raconte bien. Un partage de fichiers militaire qui fuit pendant neuf mois se raconte mal, et c’est pourtant là que l’argent public et la confiance se perdent. Les équipes produit qui veulent durer sur ce segment doivent accepter des sujets gris : rétention, droits hérités, comptes de service, copies de travail, fichiers de personnes mortes encore actifs dans une base de droits.
Un investisseur lucide ne demandera pas « est-ce que vous auriez arrêté cette attaque ». Il demandera quel contrôle, précisément, aurait rendu l’export illisible ou visible. Si la réponse tient en une diapositive de plateforme universelle, elle ne vaut pas le déplacement. Si elle tient en une règle sur la durée de vie d’un fichier d’identité, elle mérite la suite de la réunion.
Côté acheteurs publics, la pression va monter, comme après 2015, puis retomber si aucun texte n’oblige à traiter l’export comme le système source. Les startups qui misent seulement sur l’émotion post-incident vendent une fenêtre. Celles qui misent sur l’audit du partage, le chiffrement par destinataire et la preuve d’accès vendent un contrôle que l’on peut vérifier l’année d’après, quand plus personne ne cite la notification.
Une lecture froide, pour finir
Des intrus ont lu, pendant des mois, des dossiers que le centre des effectifs du Pentagone aurait dû garder illisibles. Le volume confirmé se compte en millions de vivants et en centaines de milliers de défunts. Les champs volés suffisent à frauder et à profiler. L’auteur n’est pas nommé. L’usage n’est pas démontré. Le chiffrement, sur ce lot, n’était pas là.
On peut ranger l’affaire dans la rubrique des brèches fédérales et passer à la suivante. On peut aussi la garder comme mesure. Chaque organisme qui prétend gérer l’identité devrait pouvoir montrer où vivent ses exports, combien de temps, et sous quelle clé. Le DMDC le disait mieux que personne : les bonnes personnes entrent, les mauvaises restent dehors. Le fichier qui décide qui est qui vient de rappeler que la phrase, sans le contrôle du partage, ne ferme pas le classeur.
Les personnes notifiées n’ont pas besoin d’un récit héroïque. Elles ont besoin de savoir que le détail stable de leur vie administrative a circulé, et que le département, pour l’instant, ne nomme ni la main ni la suite. C’est peu. C’est déjà assez pour ne plus traiter un dossier militaire comme un simple listing interne. La suite se jouera dans les contrôles de crédit, dans les approches trop précises, et dans la capacité, ou non, à rendre illisible le prochain export. Rien, dans les faits publics, ne dit que cette capacité était en place sur le système touché. Tout dit qu’elle aurait dû l’être.
]]>